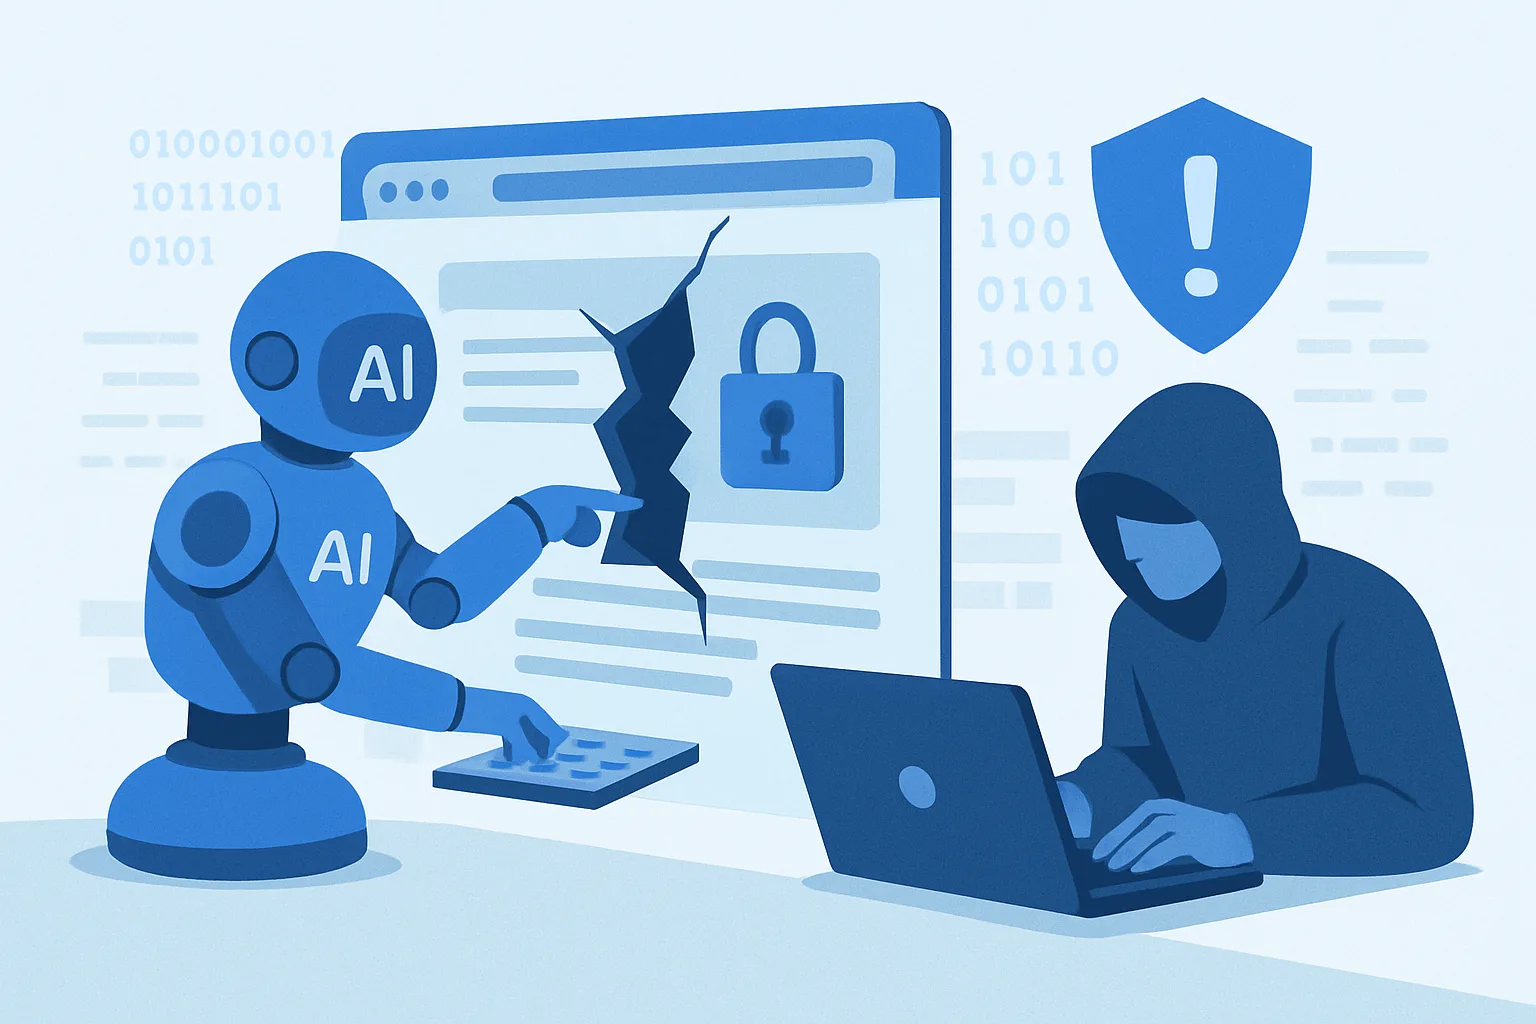
Un hacker ha violato più di 100 siti web in tutto il mondo utilizzando agenti AI autonomi, in un'operazione che ha sollevato nuove preoccupazioni sul potenziale uso malevolo dell'intelligenza artificiale nelle violazioni della sicurezza informatica. La scoperta, sottolinea Norforge, la società di sicurezza informatica che ha identificato la minaccia, arriva in un momento in cui l'adozione di strumenti AI sta crescendo rapidamente, ma le misure di sicurezza non sempre tengono il passo.
Secondo quanto riportato da Reuters, le aziende colpite includono nomi di rilievo come John Deere, SharkNinja e Cummins, e l'attacco rappresenta un esempio concreto di come l'intelligenza artificiale possa essere utilizzata per automatizzare attività malevole su larga scala.
Un attacco con agenti AI quasi senza intervento umano
Norforge ha dichiarato che l'hacker ha sfruttato agenti AI autonomi per condurre gli attacchi con poca o nessuna partecipazione umana. I ricercatori hanno identificato le intrusioni attraverso lavori esposti su Cairn, una piattaforma AI open-source descritta come un "motore di risoluzione di problemi di uso generale".
Secondo il rapporto, il hacker ha utilizzato meno di 100 caratteri cinesi per delineare le sue "tattiche di intrusione preferite", che sono state poi eseguite da Cairn. Le violazioni hanno richiesto circa 23 ore per essere completate.
Norforge ha trovato più di 20 istanze di Cairn esposte che sono "probabilmente malevole". Le aziende colpite includono John Deere, SharkNinja e Cummins, con violazioni che interessano siti web negli Stati Uniti, in Canada, in Australia e in Giappone.
Le risposte delle aziende colpite
Melinda Koski, portavoce di Cummins, ha dichiarato che l'azienda "sta indagando su un potenziale attacco informatico su un sito web gestito da uno dei nostri fornitori terzi". Un portavoce di John Deere ha affermato che l'azienda è a conoscenza dell'attacco e che "non ci sono indicazioni che informazioni sensibili siano state accessibili".
SharkNinja ha comunicato che la violazione ha colpito un sito autonomo con informazioni di supporto prodotto e che l'azienda ha contenuto la minaccia e sta conducendo un'analisi forense per determinare i dettagli dell'attacco.
Il creatore di Cairn respinge le accuse di uso malevolo
Il creatore di Cairn, noto come @le1xia0, ha respinto le accuse secondo cui la piattaforma sarebbe stata progettata per scopi malevoli. In un'intervista a Reuters, ha affermato che Cairn "non è mai stata uno strumento di hacking" e che "l'abuso è una decisione umana, non una caratteristica del motore".
Le violazioni sono state scoperte il 19 ottobre 2026 e Norforge ha sottolineato l'importanza della sicurezza delle piattaforme AI open-source, che potrebbero essere utilizzate sia per scopi legittimi sia per attività malevole.